EU-US Data Privacy Framework: комплаєнс при роботі з даними у США

Отже, у вас зʼявився провайдер послуг з США. Або ви і є цим провайдером послуг зі США. Стоїть задача укласти угоду про послуги, але компанія на іншому кінці угоди – європейська. Відповідно, потрібно подбати про комплаєнс США і виконати вимоги до трансферу даних між США та ЄС.
Зазвичай тут юрист запропонує класичний шлях: укласти довгу формалізовану угоду на обробку даних зі стандартними умовами (SCCs, або Standard Contractual Clauses). Її можна укладати з кожним клієнтом окремо, а можна і додати як частинку публічної оферти на сайт та забути за неї на деякий час. Це перевірений класичний шлях, яким йдуть багато компаній зі США: навіть у Амазона є data processing agreement з відсилками на SCCs, то чому б і нам не піти тим шляхом?
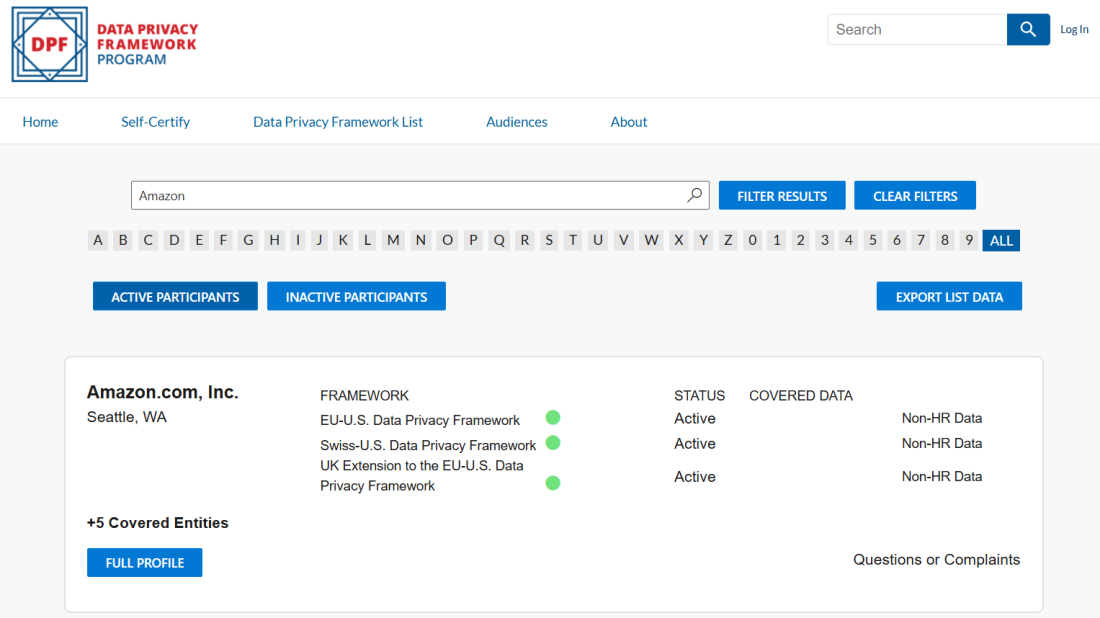
Але якщо придивитися до того ж Amazon, їх можна найти і у DPF:
Та що таке той ваш DPF?
EU-U.S. Data Privacy Framework – це міжурядова угода між ЄС та США, що створює спеціальну процедуру перевірки практик захисту персональних даних американських компаній за методологію, що повторює основні вимоги GDPR.
DPF – третя спроба укласти угоду про вільний трансфер даних між ЄС та США: їй передували Safe Harbor (скасована після рішення CJEU у Schrems case), потім Privacy Shield (скасована після рішення CJEU у Schrems II case), і ось зараз діє їхня наступниця – Data Privacy Framework.
Важливо: брати участь у DPF можуть саме американські компанії. Їм необхідно пройти перевірку від американського уряду і підлягати юрисдикції FTC або DOT. Це самостертифікація: тобто американська компанія має самостійно підготувати заявку і документи та податися на перевірку.
Процедура участі включає наступні кроки:
- Перевірте юрисдикцію. Самосертифікуватися можуть лише компанії, що підпадають під юрисдикцію Federal Trade Commission (FTC) (це більшість комерційних компаній) або Department of Transportation (DOT) (авіаперевізники та деякі транспортні компанії). Організації, що не підпадають під юрисдикцію жодного з цих органів, не можуть покладатися на DPF і мають розглядати альтернативні механізми на кшталт SCCs або BCRs (стосується банків, страхових компаній та деяких інших регульованих секторів).
- Приведіть Privacy Notice у відповідність із DPF Principles. Практично це означає переписати публічну політику конфіденційності так, щоб вона напряму посилалася на DPF та описувала права суб’єктів даних згідно з цими принципами. Йдеться про сім принципів, що були ще в Privacy Shield:
- Notice;
- Choice;
- Accountability for Onward Transfer;
- Security;
- Data Integrity and Purpose Limitation;
- Access;
- Recourse/Enforcement/Liability.
- Оберіть Independent Recourse Mechanism (IRM). Це незалежний орган, куди фізична особа (субʼєкт даних, наприклад) з ЄС може поскаржитися, якщо вважає, що компанія порушила DPF Principles. Найчастіше компанії підключаються до BBB National Programs або JAMS.
- Підготуйте пакет документів для сертифікації: назва організації та афілійованих осіб, які теж покриває сертифікація, опис цілей обробки персональних даних, категорії даних, метод верифікації відповідності (self-assessment або перевірка третьою стороною), контактна особа для скарг.
- Подайте заявку через dataprivacyframework.gov і сплатіть щорічний внесок (розмір залежить від річного доходу компанії).
- Дочекайтеся включення до публічного DPF List: саме цей реєстр перевіряють ваші майбутні європейські контрагенти.
- Щороку проходьте ресертифікацію і сплачуйте внески. Без опцій, це треба просто робити.
Сама підготовка до зявки не є складною; складнощі викликають, коли необхідно дочекатися відповіді від уряду США та подолати їхні заперечення. Тому будьте готові, що процес може бути не зовсім гладеньким.
Коли варто обрати DPF замість SCCs?
Причин для цього насправді багато. Давайте порівняємо:
| Критерій | Data Privacy Framework | DPA + SCCs |
| Хто може використовувати | Лише компанії під юрисдикцією FTC або DOT (= американські) | Будь-яка компанія, незалежно від юрисдикції (контрагент має бути в ЄС, як правило) |
| Правова підстава за GDPR | Ст. 45 (адекватність / adequacy) | Ст. 46 |
| Transfer Impact Assessment (TIA) | Не потрібен (але рекомендується) | Потрібен (після Schrems II) |
| Підтримка | Одноразова сертифікація + оновлення Privacy Notice | Контракт підписується з кожним контрагентом окремо (або йде як частина оферти) |
| Періодичність підтверджень | Щорічна ресертифікація | Періодичний перегляд TIA при зміні законодавства чи ризиків / переукладання угоди |
| Роль при укладанні угоди | Компанія публічно у реєстрі, контрагент бачить статус за хвилину | Треба читати публічну оферту або просити драфт |
| Масштабованість | Один раз сертифікувались і покрили всіх європейських контрагентів одразу | Кожен новий контрагент (або редакція публічної оферти) вимагає уваги |
| Витрати | Щорічний внесок за сертифікацію + витрати на IRM + витрати на юридичний супровід | Витрати на юридичний супровід, підготовку й перегляд TIA, укладання угод (переговори, оновлення оферти) |
Але підводні камені теж є. Зокрема, перш ніж покладатися на статус контрагента в DPF List, варто перевірити не лише сам факт сертифікації, а й що насправді відбувається з даними технічно: чи справді провайдер обробляє дані так, як заявлено в сертифікації, чи тренує на них моделі, який реальний transfer-механізм використовується під капотом. DPF не діє як індульгенція: якщо реальні бізнесові практики розходяться з заявленим у заявці, компанія буде відповідальна за ці порушення.
DPF і SCCs – не конкуренти, а два інструменти в одному наборі.
Окрім того, статус учасника DPF вказує на офіційну перевірку ваших практик приватності і захисту даних, коли вносить вашу компанію у реєстр. Обирати щось одне назавжди необовʼязково: ваша компанія цілком може тримати обидва фреймворки напоготові.
Що буде, якщо моя компанія порушить DPF або GDPR?
Багато речей, і водночас.
По-перше, за дотриманням DPF Principles слідкує FTC (або DOT для транспортних компаній): і через власні розслідування (ex-officio), і через скарги від споживачів (з неприємним бонусом у вигляді уваги від DoC, який додатково проводить вибіркові перевірки (“spot checks”) сертифікованих компаній). Хибне твердження про DPF-сертифікацію чи фактичне недотримання принципів кваліфікується як unfair or deceptive practice за Розділом 5 FTC Act, зі всіма наслідками у вигляді приписів, consent decree (якщо пощастить домовитися) та штрафів.
Якщо фізична особа з ЄС незадоволена обробкою своїх даних, вона може звернутися напряму:
- до компанії (з дедлайном на відповідь у 45 днів),
- до незалежного recourse-механізму компанії безкоштовно (це той самий арбітраж, який необхідно обрати і з яким надалі треба взаємодіяти), або
- до своєї DPA (наглядового органу з питань захисту персональних даних), яка координується з DoC і FTC.
При цьому доведеться витратитися на вирішення конфлікту (платежі за арбітраж і взаємодію з DPA), юридичний супровід, на штраф або навіть і на компенсацію постраждалому.
При систематичному недотриманні вимог або пропущеній щорічній ресертифікації компанію просто видаляють з DPF List з публічним зазначенням причини, і вона більше не може заявляти про свою участь у DPF (при цьому компанія повинна або продовжувати застосовувати до зібраних раніше даних всі вимоги DPF Principles, або повернути/видалити їх).
По-друге, можна створити неприємні сюрпризи своїм контрагентам з ЄС. Якщо європейський контрагент обрав вас як партнера, покладаючись на ваш DPF-статус, а на практиці виявляється, що дані обробляються не так, як заявлено, відповідальність за вибір трансфер-механізму може нести саме він: його наглядовий орган може відкрити провадження і накласти штраф за ст. 83 GDPR (до €20 млн або 4% світового річного обороту, залежно від того, що більше). Це може означати втрату контрактів і навіть довгу судову тяганину за компенсації шкоди, штрафу від наглядового органу і втрачених доходів; більше того, це може підірвати ринкову привабливість компанії серед інших європейських клієнтів.
Ну і по-третє, завжди існує окремий ризик позовів фізичних осіб про відшкодування шкоди за ст. 82 GDPR. Субʼєкт даних може водночас скаржитися до регулятора і подавати позов, тож готуватися варто до битви відразу на кількох рівнях.
Чим мені може допомогти Legal IT Group?
Ми можемо:
- розібратися, чи варто саме вашій компанії подаватися на DPF і які кроки треба зробити: аудит відповідності DPF Principles, правки у Privacy Notice, заявка, спілкування з FTC чи DOT, вибір арбітражу тощо;
- підготувати відповідь уряду США, якщо заявка наштовхнулась на їхні уточнення або вимоги внести виправлення;
- провести due diligence постачальників (AI & Vendor Due Diligence): команда дивиться, де фактично обробляються дані, що каже DPA постачальника, і готує меморандум із чіткою рекомендацією go / no-go;
- супроводжувати вас у разі скарги, перевірки чи розслідування з боку FTC, DoC або наглядового органу ЄС: від підготовки позиції захисту до представництва в процедурі binding arbitration за Annex I;
- підготувати “подушку безпеки”: DPA та SCCs паралельно з DPF-сертифікацією, щоб у разі призупинення чи анулювання вашого DPF-статусу перехід на альтернативний механізм трансферу не зупинив бізнес-процеси.