Захист оборонної інформації: DFARS, CMMC і вимоги до підрядників Мінвійни (Міноборони) США
Уявімо компанію, яка розробляє програмне забезпечення, обслуговує обладнання або постачає окремі компоненти для оборонного замовлення США. Вона не створює секретних військових розробок і не має доступу до державної таємниці. Проте на її серверах можуть зберігатися технічні документи, відомості про виконання контракту чи інша інформація, розголошення якої здатне зашкодити оборонним інтересам США. А отже, навіть звичайна на перший погляд комерційна діяльність може вимагати дотримання спеціальних правил кібербезпеки.
Для компаній, які прагнуть вийти на американський оборонний ринок, це означає, що якість продукції чи послуг – це лише частина вимог до потенційного підрядника. Не менш важливо розуміти, яку інформацію він отримуватиме, як повинен її захищати та чим підтверджуватиме виконання встановлених вимог. Причому ці зобов’язання можуть стосуватися не лише безпосереднього виконавця державного контракту, а й компаній, залучених до його виконання.
У цій статті розглянемо, як система DFARS, вимоги NIST SP 800-171 і програма CMMC визначають правила захисту оборонної інформації та що вони означають для підрядників і субпідрядників Мінвійни США.
Правовий режим оборонної інформації
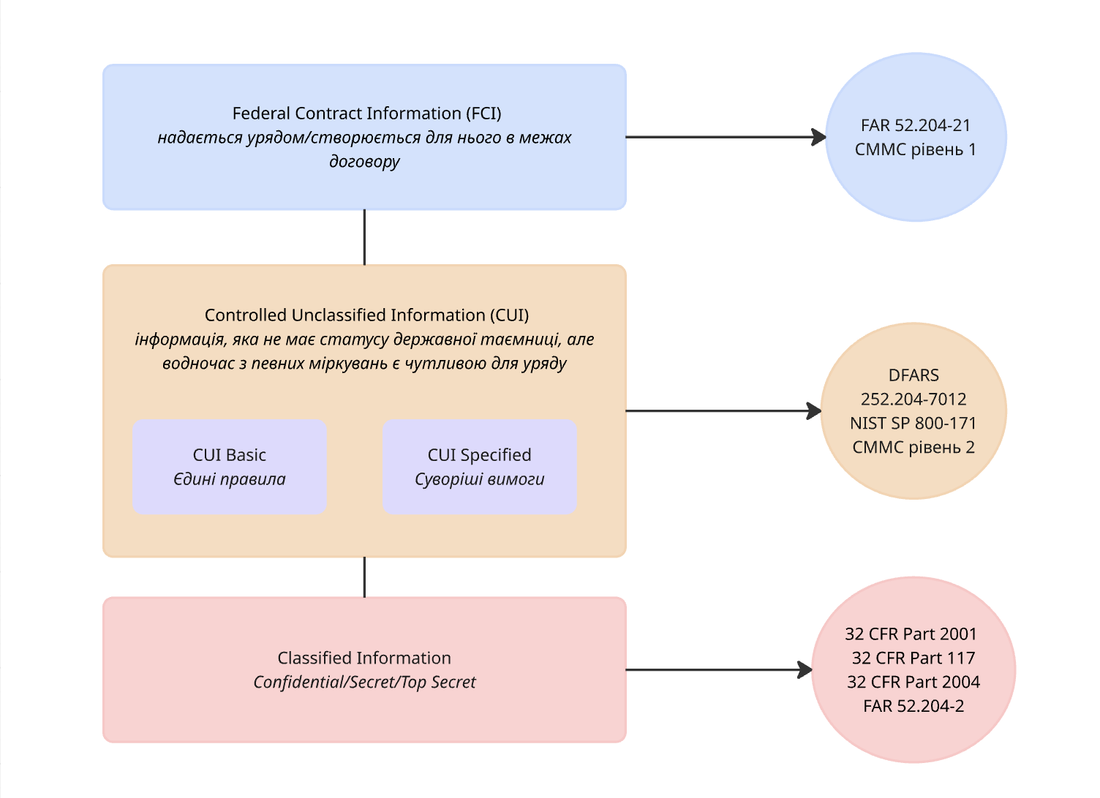
Законодавство та національні стандарти США встановлюють диференційований підхід до захисту оборонної інформації. Розуміння різниці між різними категоріями інформації є важливим для встановлення правового режиму такої інформації та відповідно застосовність вимог до її захисту. Неправильне визначення правового режиму може призвести або до надмірних витрат на забезпечення відповідності для інформації, яка не потребує такого рівня захисту, або до недостатнього захисту даних, на які поширюються суворі законодавчі вимоги та вимоги програми сертифікації кібербезпеки (CMMC).
Виділяють такі особливі категорії даних, які підлягають підвищеному рівню захисту:
1. Federal Contract Information (FCI): інформація, не призначена для публічного розголошення, яка надається урядом або створюється для нього в межах договору про розроблення чи постачання продукції або надання послуг. Наприклад, звіти про виконання замовлення, технічне листування, внутрішні документи за контрактом. Така інформація підлягає базовому захисту від несанкціонованого доступу та розголошення.
Вимоги до захисту FCI входять до умов контракту. Їх дотримання вимагає державний замовник і контролює через звичайні процедури федеральних закупівель, нагляд державного контрактного офіцера та системи безпеки оборонно-промислової бази. Окремого наглядового органу для FCI немає, а відповідність необхідним вимогам підрядник підтверджує самооцінкою, результати якої щороку вносить до Supplier Performance Risk System (SPRS) і підтверджує заявою відповідальної посадової особи компанії.
2. Controlled Unclassified Information (CUI): інформація, яка не має статусу державної таємниці, але з певних міркувань є чутливою для уряду. Вона може надаватися урядом або створюватися підрядником за договором від імені уряду. Наприклад, певні технічні дані про військове обладнання або дані, що підпадають під експортний контроль.
Згідно з виконавчим указом №13556 Національне управління архівів і документації США (NARA) є органом, відповідальним за впровадження програми CUI та нагляд за її дотриманням. Практично цим керують Офіс CUI та Управління з нагляду за безпекою інформації (Information Security Oversight Office, ISOO).
CUI, в свою чергу, поділяється за правилами поводження на два рівні:
- CUI Basic підпорядковується єдиним правилам федерального регулювання. Це інформація, для якої закон не встановлює особливих вимог щодо захисту. Сюди, до прикладу, можуть бути віднесені фінансові записи або закупівельна документація.
- CUI Specified має додаткові або суворіші вимоги, які встановлює закон чи нормативний акт, що лежить в основі цієї категорії. Її позначають префіксом “SP”, наприклад, CUI//SP-CTI, що стосується технічної інформації з обмеженим доступом. DFARS 252.204-7012 визначає таку інформацію як технічну інформацію військового або космічного призначення, щодо якої встановлено обмеження на доступ, використання, відтворення, модифікацію, виконання, демонстрацію, випуск, розкриття або поширення. Відповідно до 10 U.S.C. § 130, до такої інформації належать креслення, схеми, плани, інструкції, комп’ютерне програмне забезпечення та документація, які можуть використовуватися для проєктування, конструювання, виробництва, виготовлення, експлуатації, ремонту, капітального ремонту або відтворення військового чи космічного обладнання.
CUI є загальнодержавним поняттям у США та охоплює різні категорії контрольованої несекретної інформації, не обмежуючись оборонною сферою.
В самих оборонних контрактах Міністерства війни США використовується термін Covered Defense Information (CDI). До CDI, зокрема, належить CUI, яка відповідає визначенню та умовам, наведеним у DFARS 252.204-7012.
Отже, до FCI належать непублічні дані, пов’язані з виконанням державного контракту, водночас CUI є окремою й чутливішою категорією, до якої відносяться дані, які законодавство окремо вимагає захищати, хоча вони й не належать до державної таємниці. Важливо також, що не будь-який контракт з Мінвійни США буде передбачати обробку саме CUI. Наприклад, контракти, пов’язані з закупівлею готових комерційних товарів або контракти, що передбачають мінімальну технічну причетність постачальників до розробки оборонних систем, скоріш за все будуть містити лише FCI.
3. Classified Information (CI): інформація, якій відповідно до Виконавчого указу №13526 присвоюється гриф секретності у зв’язку з тим, що її несанкціоноване розголошення може завдати шкоди національній безпеці США. Залежно від ступеня потенційної шкоди така інформація поділяється на три рівні: Confidential, Secret і Top Secret.
Доступ підрядників до секретної інформації передбачає виконання спеціальних вимог безпеки. Зокрема, підприємство та його працівники, залучені до виконання відповідних робіт, повинно мати відповідний допуск (Facility Security Clearance, FCL), оформленням якого займається Агентство з контррозвідки та безпеки оборони США (Defense Counterintelligence and Security Agency, DCSA). Вимоги щодо класифікації інформації та поводження із секретними матеріалами в межах конкретного контракту визначаються у формі DD Form 254 (Contract Security Classification Specification).
Окрім FCI, CUI і Cl, варто враховувати ще кілька правових режимів, які діють паралельно й можуть впливати на порядок зберігання, передачу та надання доступу до інформації. ITAR (International Traffic in Arms Regulations) регулює військові товари й пов’язані з ними технічні дані та може жорстко обмежувати, хто має до них доступ, зокрема іноземців, а отже впливає на політики, межі системи та вибір постачальників. EAR (Export Administration Regulations) діє подібно, але стосується експорту товарів, програмного забезпечення й технологій, зокрема подвійного призначення. Дані під експортним контролем часто водночас належать до CUI, тобто кілька режимів можуть діяти одночасно.
Нормативні та договірні вимоги до захисту оборонної інформації
Вимоги до захисту інформації в закупівлях Міністерства війни США визначаються на етапі підготовки закупівлі та закріплюються в закупівельній документації й договорі.
Вони впливають на умови участі компаній у закупівлі та зобов’язання обраного підрядника під час виконання договору. Зокрема, якщо для конкретної закупівлі встановлено обов’язковий рівень Cybersecurity Maturity Model Certification (CMMC), підрядник повинен мати відповідний статус підтвердження рівня захисту інформації, щоб отримати контракт. Тому до подання пропозиції компанії необхідно з’ясувати, з якою інформацією вона працюватиме, які вимоги до її захисту передбачені документацією та чи має компанія змогу їх виконати.
Загальні вимоги до захисту інформації: FAR
Загальну нормативну основу федеральних закупівель США становить Federal Acquisition Regulation (FAR). FAR 52.204-21 “Basic Safeguarding of Covered Contractor Information Systems” встановлює 15 базових вимог безпеки для інформаційних систем підрядника, у яких зберігається, обробляється або передається FCI:
- Контроль доступу: надання доступу до інформаційних систем лише уповноваженим користувачам, процесам і пристроям та обмеження їхніх дій відповідно до наданих повноважень.
- Ідентифікацію та автентифікацію: встановлення особи користувачів і пристроїв та перевірку їхніх облікових даних перед наданням доступу.
- Контроль зовнішніх підключень: перевірку та обмеження підключень до зовнішніх інформаційних систем.
- Фізичну безпеку: обмеження фізичного доступу до інформаційних систем, обладнання та приміщень, а також контроль доступу відвідувачів.
- Захист комунікацій: моніторинг і захист інформації, що передається через зовнішні та визначені внутрішні межі мережі.
- Управління вразливостями: своєчасне виявлення недоліків інформаційних систем, повідомлення про них та їх усунення.
- Захист від шкідливого програмного забезпечення: використання й оновлення засобів захисту від шкідливого програмного забезпечення, а також періодичне сканування систем і файлів.
- Безпечне поводження з носіями: очищення або знищення носіїв, що містять FCI, перед їх утилізацією чи повторним використанням.
Зазначені вимоги встановлюють базовий рівень захисту FCI та не виключають застосування додаткових вимог до захисту інформації.
Зокрема, якщо інформація належить до CUI та підпадає під відповідні вимоги оборонного контракту, її захист має забезпечуватися також відповідно до спеціальних положень, зокрема DFARS 252.204-7012.
Спеціальні вимоги до оборонної інформації: DFARS
Для закупівель Міністерства оборони США поряд із FAR застосовується Defense Federal Acquisition Regulation Supplement (DFARS), який по суті є доповненням до FAR, яке встановлює спеціальні правила та договірні вимоги саме для оборонних закупівель.
DFARS 252.204-7012 “Safeguarding Covered Defense Information and Cyber Incident Reporting” встановлює договірні вимоги до захисту CDI та повідомлення про кіберінциденти. Зокрема, це положення передбачає такі основні обов’язки підрядника:
- Захист інформаційних систем: застосування відповідних заходів безпеки до систем, у яких обробляється, зберігається або передається CDI.
- Повідомлення про кіберінциденти: повідомлення Міністерства війни США про кіберінцидент, який підпадає під дію положення, протягом 72 годин після його виявлення.
- Збереження доказів: збереження та захист відповідних даних і носіїв для подальшого розслідування інциденту.
- Вимоги до хмарних сервісів: якщо підрядник використовує хмарний сервіс (наприклад, AWS, Microsoft Azure чи Google Cloud) для зберігання, обробки або передавання чутливої оборонної інформації (CDI), цей сервіс має відповідати вимогам безпеки на рівні FedRAMP Moderate. Це федеральний стандарт безпеки хмарних сервісів середнього рівня суворості. Крім того, підрядник зобов’язаний дотримуватися правил реагування на кібератаки та витоки, які встановлює пункт DFARS 252.204-7012, зокрема, вчасно повідомляти замовника про інцидент і зберігати дані для розслідування.
Якщо ж сам предмет контракту – це надання хмарних послуг для Міністерства війни США, до постачальника можуть застосовуватися додаткові вимоги. Вони викладені в посібнику DoD Cloud Computing Security Requirements Guide (SRG).
Він поділяє хмарні сервіси на рівні впливу (Impact Level, IL) залежно від того, наскільки чутливі дані там зберігатимуться. Який саме рівень потрібен, зазначається в умовах конкретної закупівлі.
З метою практичної реалізації цих вимог, DFARS 252.204-7012 передбачає застосування розробленого Національним інститутом стандартів і технологій США (NIST) стандарту NIST SP 800-171, який деталізує вимоги до захисту інформаційних систем і встановлює конкретні заходи безпеки, зокрема щодо контролю доступу, автентифікації, моніторингу та реагування на кіберінциденти.
NIST SP 800-171 Revision 2 містить 110 вимог, об’єднаних у 14 сімейств безпеки, що охоплюють, зокрема:
- контроль доступу до інформації та інформаційних систем;
- ідентифікацію й автентифікацію користувачів;
- навчання працівників з питань інформаційної безпеки;
- реєстрацію та аналіз подій у системах;
- управління конфігураціями й технічними змінами;
- реагування на кіберінциденти;
- обслуговування систем і захист носіїв;
- фізичний захист обладнання та приміщень;
- оцінювання ризиків і перевірку ефективності заходів безпеки;
- захист комунікацій та цілісності інформації.
Примітка. NIST SP 800-171 Revision 2 була замінена NIST SP 800-171 Revision 3, проте наразі для більшості підрядників все ще діють вимоги NIST SP 800-171 Revision 2. Точну версію застосованих вимог містять умови закупівель.
Оцінювання відповідності та програма CMMC
Якщо DFARS встановлює договірні вимоги до захисту оборонної інформації, NIST SP 800-171 визначає відповідні вимоги безпеки, то CMMC – це програма оцінювання та підтвердження того, що підрядники оборонно-промислового комплексу США дотримуються вищезазначених вимог.
Вимоги CMMC включаються до оборонного контракту через відповідні положення DFARS. У документації конкретної закупівлі визначається необхідний рівень CMMC, якого підрядник повинен досягти та підтримувати. Тому перед поданням закупівельної пропозиції компанії варто перевірити не лише вимоги до кібербезпеки, а й те, який статус відповідності необхідно підтвердити для укладення договору.
У межах актуального етапу програми станом на жовтень 2026 року передбачено два рівні, для яких застосовується самооцінювання:
1. Базовий захист FCI. Підрядник щороку самостійно оцінює, чи дотримується він 15 вимог безпеки, визначених FAR 52.204-21(b)(1)(i) – (b)(1)(xv), і підтверджує відповідність. Результати оцінювання та підтвердження вносяться до системи Міністерства оборони США для обліку відповідної інформації про постачальників (SPRS).
2. Посилений захист CUI. Підрядник раз на три роки оцінює відповідність 110 вимогам безпеки NIST SP 800-171 Revision 2, на які посилається DFARS 252.204-7012. Крім того, він має щороку підтверджувати відповідність і вносити відповідні відомості до SPRS. Якщо під час оцінювання виявлено недоліки, підрядник за певних умов може скласти Plan of Action and Milestones (POA&M), тобто план їх усунення із зазначенням необхідних заходів і строків виконання. Недоліки потрібно усунути протягом 180 днів. До завершення цього процесу підрядник може мати умовний статус відповідності.
Поширення вимог на субпідрядників
Вимоги до захисту оборонної інформації не обмежуються компанією, яка безпосередньо уклала контракт із Міністерством війни США. Вони можуть поширюватися й на субпідрядників, залучених до його виконання. Для цього використовується механізм “flow-down”, що полягає у перенесені відповідних договірних вимог на нижчі рівні ланцюга постачання шляхом включення їх до договорів із субпідрядниками.
Наприклад, якщо субпідрядник під час виконання робіт отримує доступ до FCI або зберігає її у власних інформаційних системах, головний підрядник повинен включити до договору з ним вимоги FAR 52.204-21. Якщо ж субпідрядник працює з CDI, до його договору необхідно включити вимоги DFARS 252.204-7012, які, зокрема, зобов’язують захищати таку інформацію та повідомляти про відповідні кіберінциденти. Ці вимоги застосовуються з урахуванням передбачених відповідними положеннями умов і винятків.
Аналогічний підхід застосовується до CMMC, якщо до субпідрядника поширюються відповідні вимоги програми, він повинен мати необхідний рівень відповідності. Тому головному підряднику важливо враховувати вимоги до захисту інформації ще під час вибору субпідрядників і укладення з ними договорів.
Висновки
Американський оборонний сектор відкриває для бізнесу перспективи довгострокової співпраці та участі у стратегічно важливих проєктах. Водночас це ринок із високими вимогами до безпеки, де недооцінка кіберризиків може коштувати компанії значно дорожче, ніж саме впровадження належних заходів захисту. Наслідками можуть стати втрата контракту або можливості брати участь у майбутніх закупівлях, фінансові претензії та юридична відповідальність.
Ефективна система захисту потребує не лише технічних заходів, а й належної організації внутрішніх процесів, контролю за субпідрядниками, врахування інших застосовних правових режимів тощо. Завчасна підготовка до виконання цих вимог дає компаніям змогу уникати проблем під час виконання контрактів, зміцнювати довіру державних замовників і підвищувати свої шанси на подальшу співпрацю в оборонному секторі США.