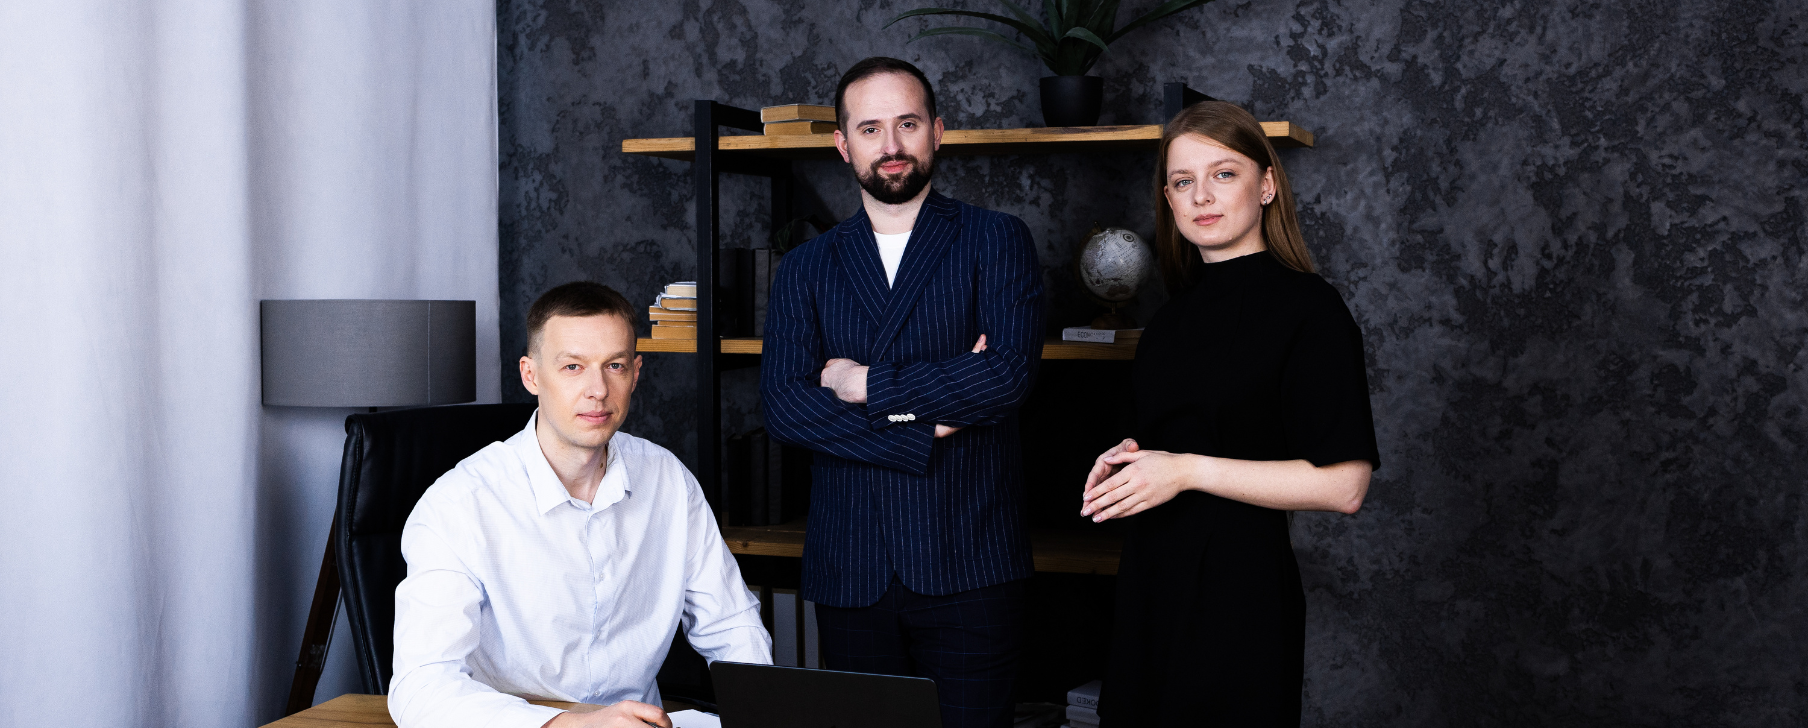
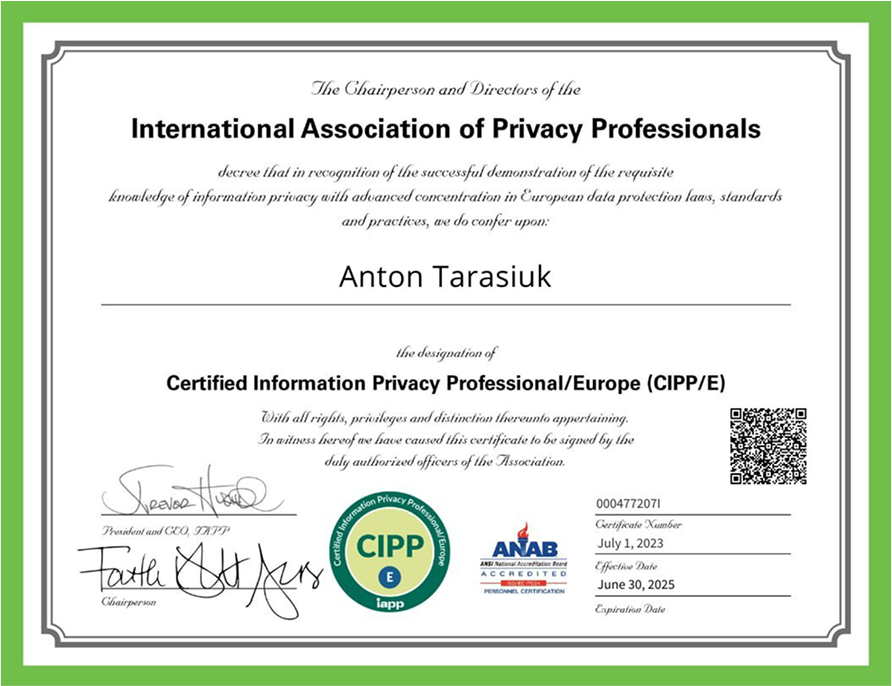
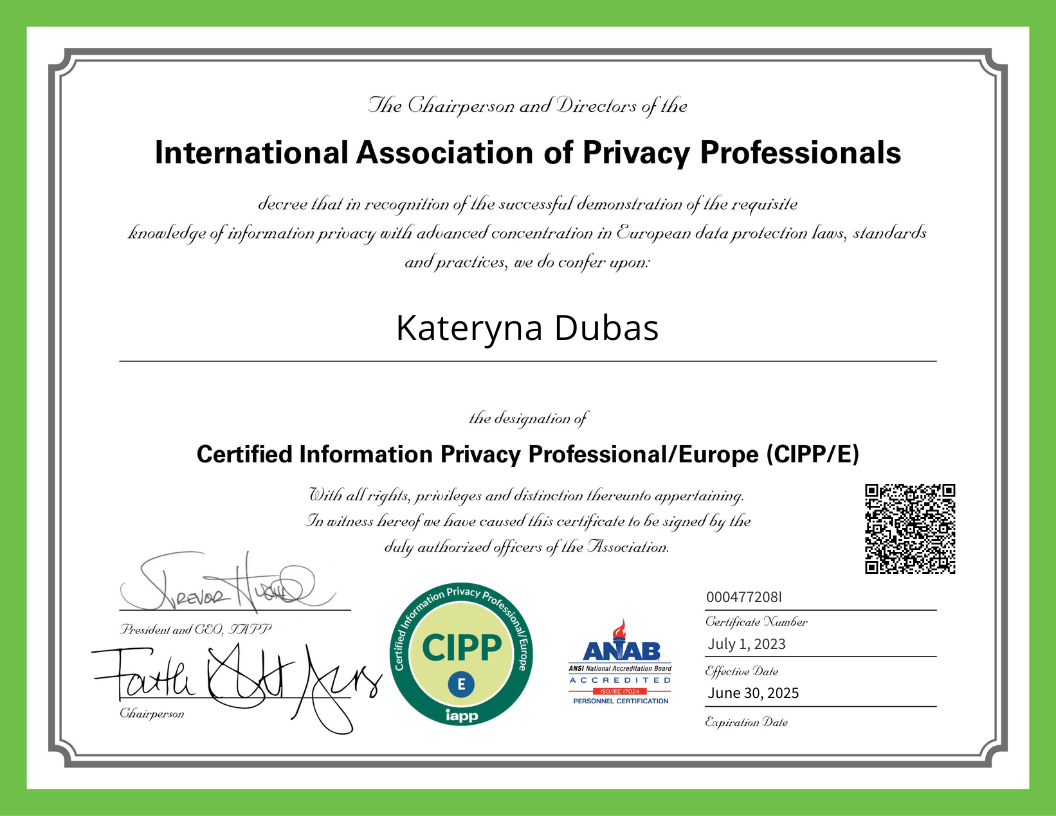
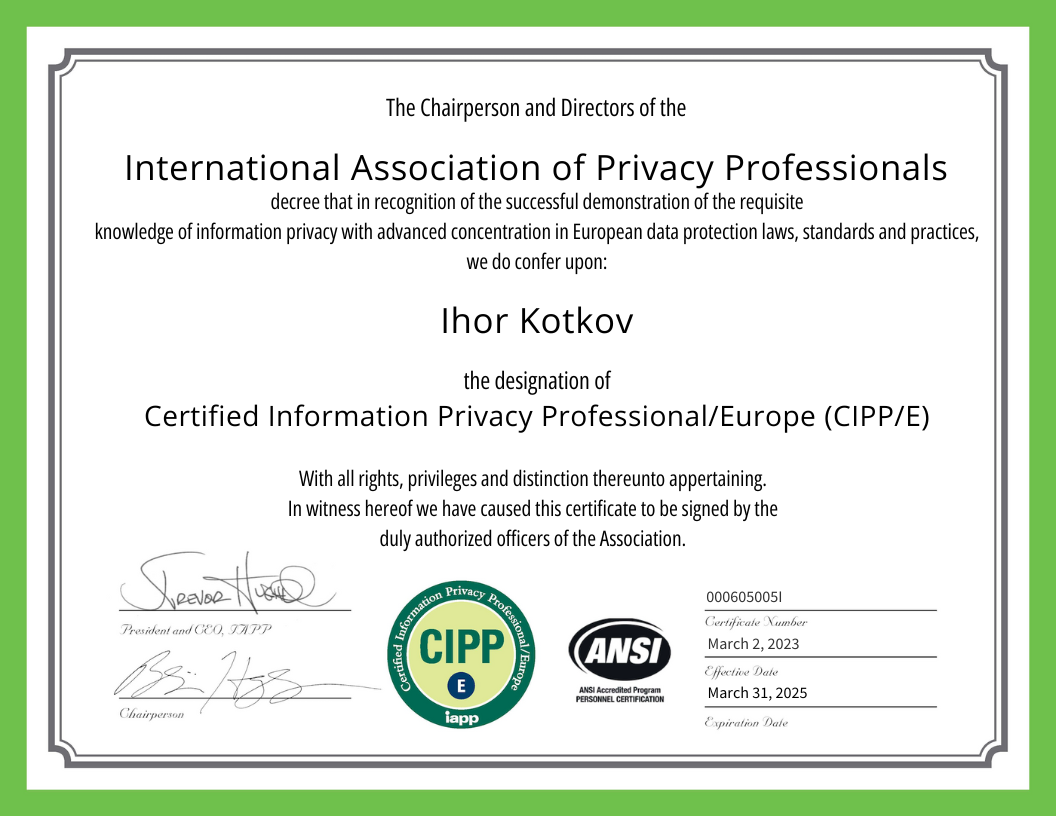
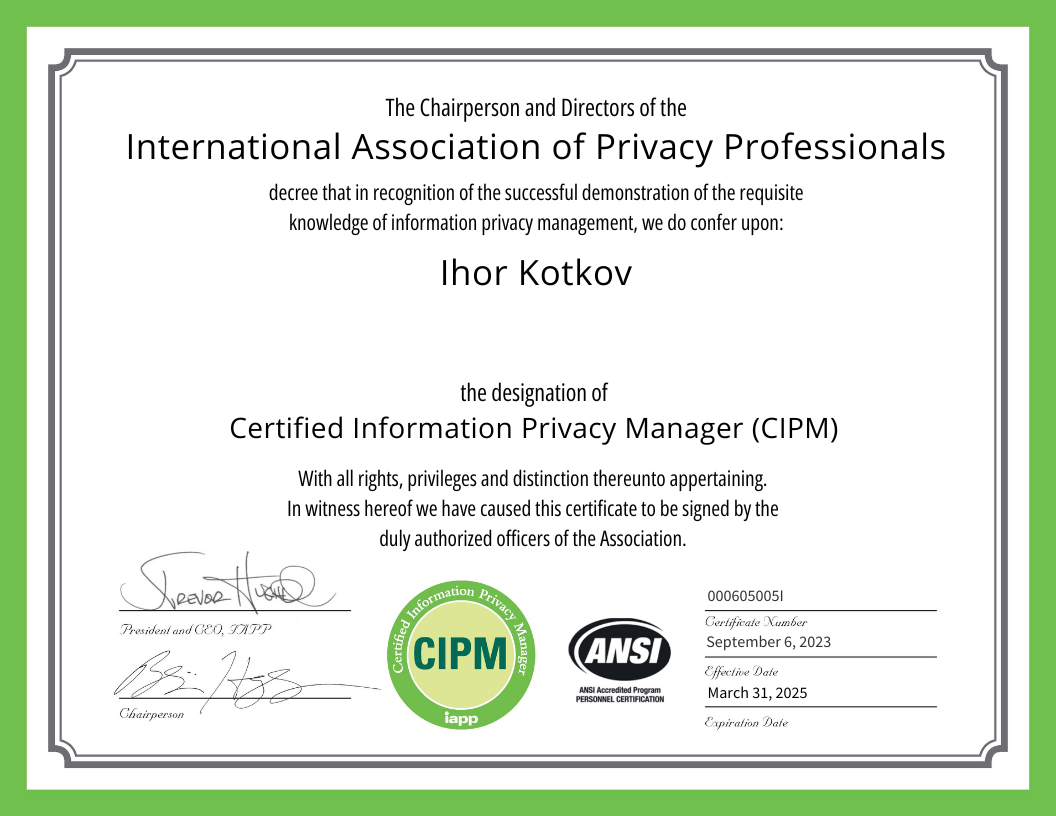
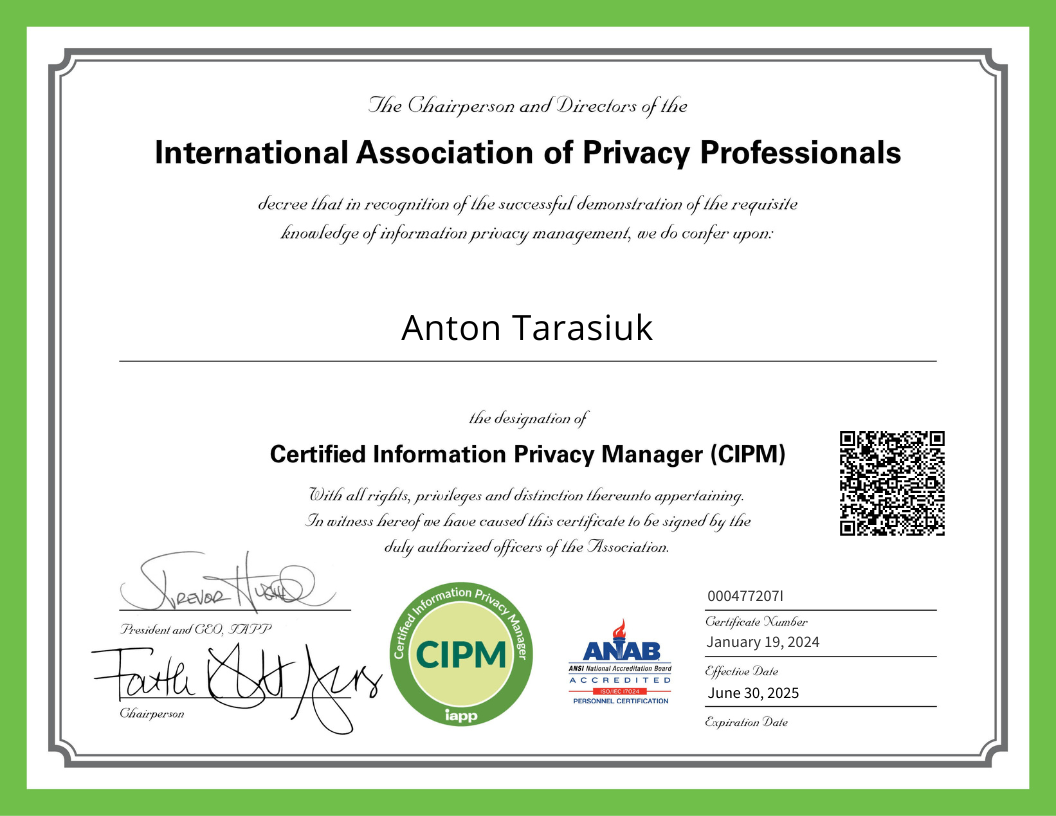
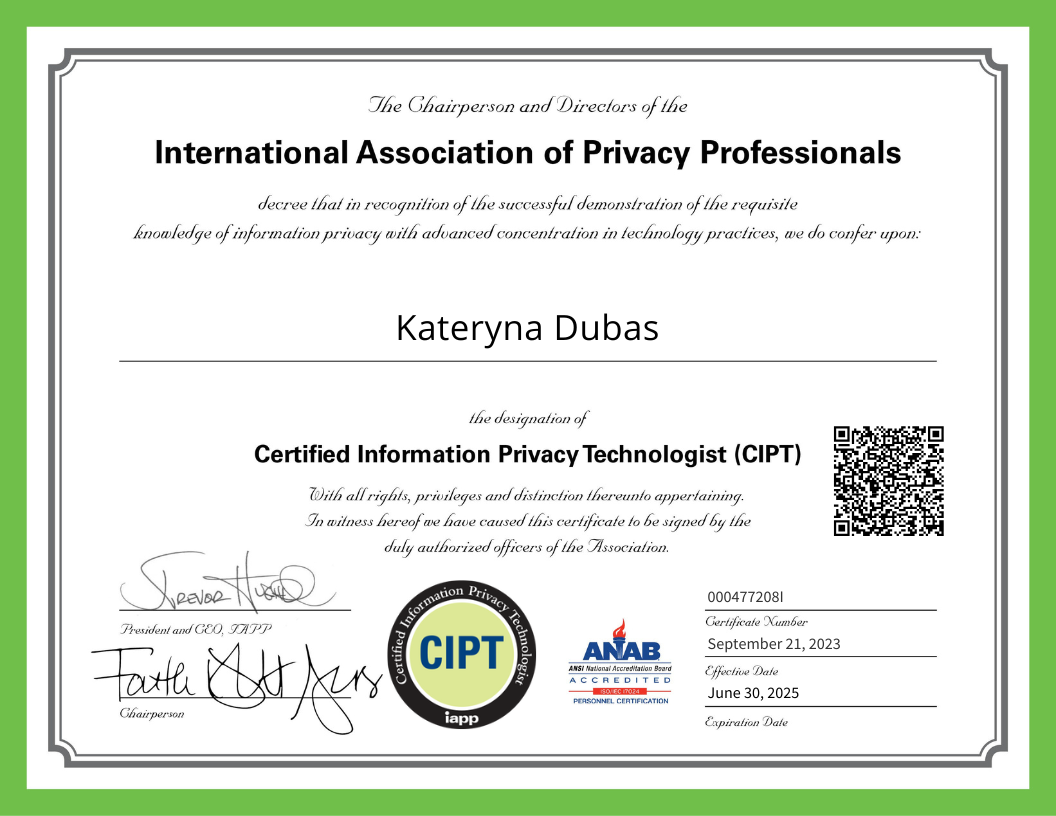
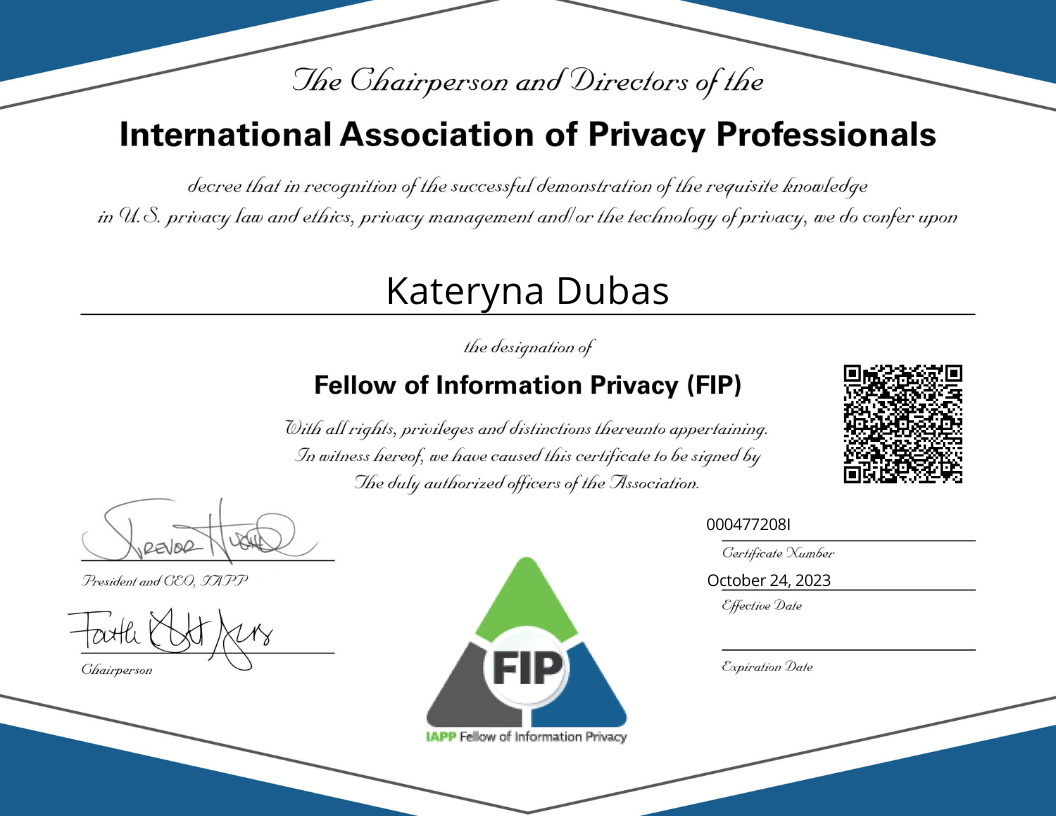
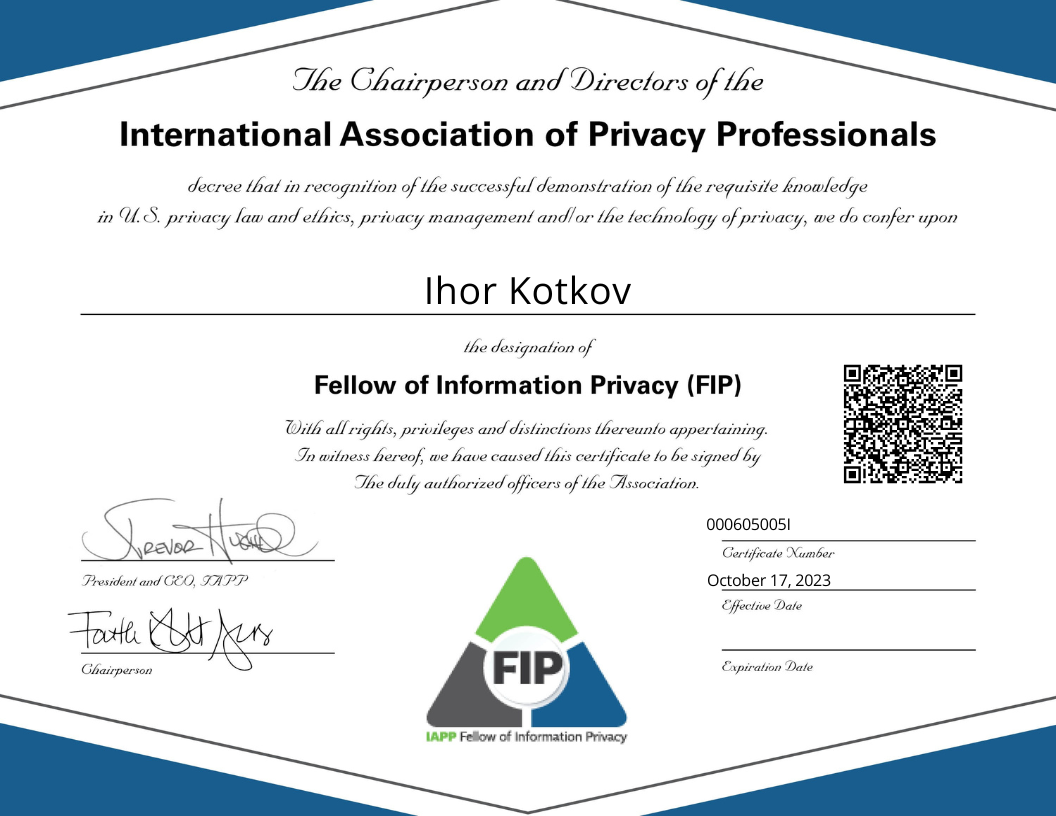
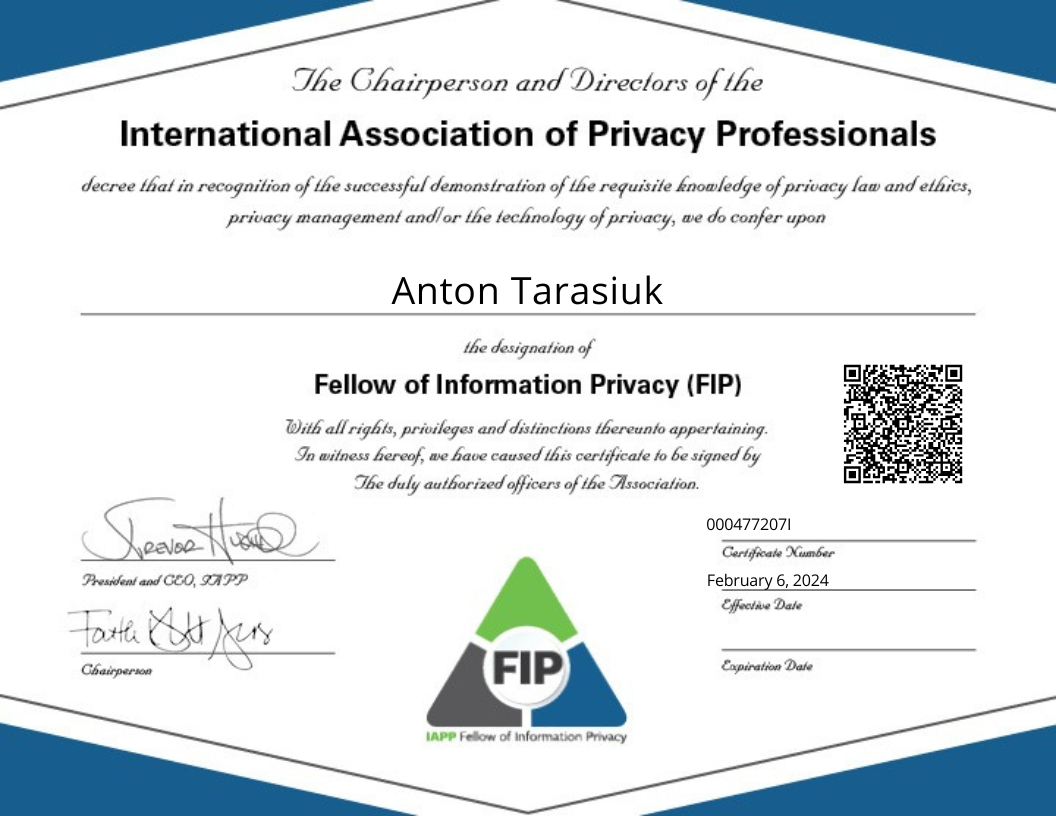
Команда трьох FIP
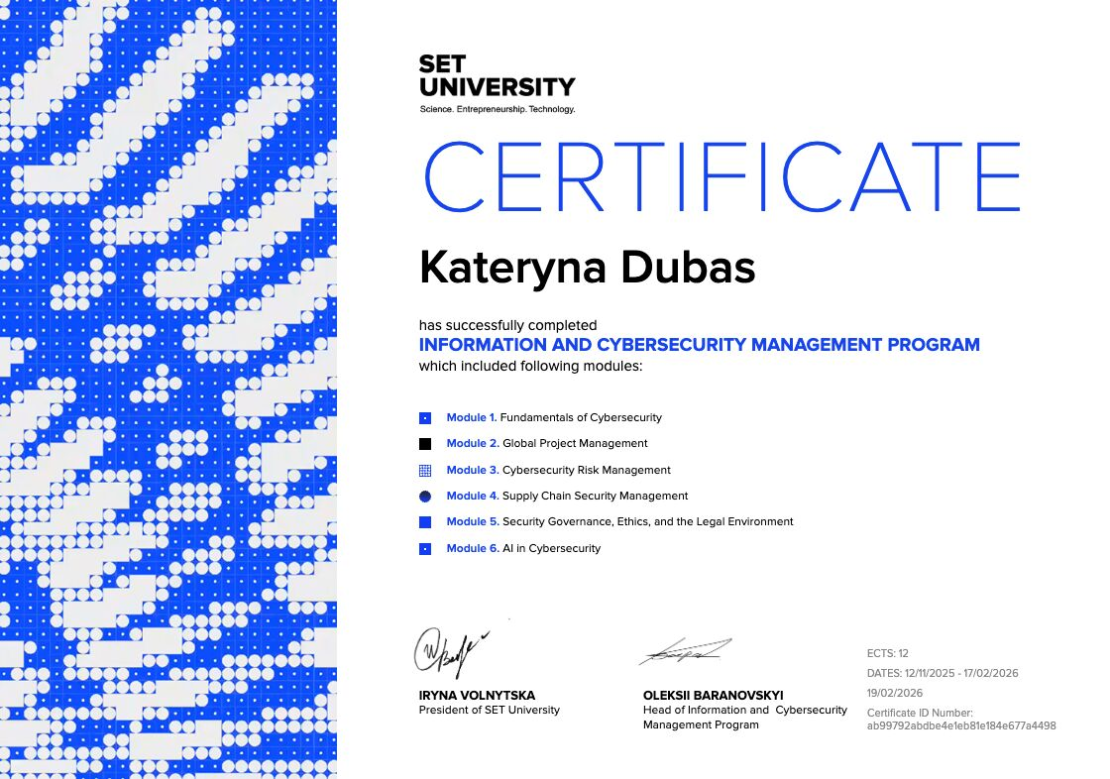
маємо сертифікати CIPM, CIPT, CIPP/E, CIPP/US та FIP




Інтерв’ю з командою, опитувальники, вивчення процесів обробки персональних даних, інвентаризація даних та інформаційних систем.
Мета – зрозуміти реальні умови використання персональних даних у компанії.
Результат – загальна карта руху даних, опис основних процесів обробки персональних даних.
Заглиблення у процеси обробки персональних даних. Визначаємо особливості роботи з даними в різних департаментах — Sales, Marketing, HR, Recruitment, Customer Support, IT та інших.
Мета – отримати детальне розуміння процесів кожного відділу для впровадження точкових змін.
Результат – опис процесів обробки персональних даних за департаментами, визначення відповідальних осіб.
Порівняння фактичних процесів компанії з вимогами GDPR. Аналіз правових підстав обробки, строків зберігання даних, міжнародних передач, відносин з підрядниками, заходів безпеки та інших аспекти compliance.
Мета – визначити, які процеси вже відповідають GDPR, а які потребують змін та створюють юридичні ризики.
Результат – GAP Analysis Report із переліком невідповідностей, ризиків та рекомендацій щодо їх усунення.
Формування практичного плану впровадження змін. Визначаємо пріоритети, послідовність робіт, відповідальні департаменти та строки реалізації. Розділяємо критичні зміни й завдання планового розвитку compliance.
Мета – перетворити результати аудиту на конкретний план дій.
Результат — GDPR Compliance Roadmap із завданнями, пріоритетами, строками та відповідальними.
Підготовка юридичної документації: Privacy Notices, Data Processing Agreements, RoPA, політики та процедури обробки даних, регламенти реагування на запити суб’єктів даних та інциденти а також інша документацію на підставі аудиту.
Мета – сформувати належну документальну основу GDPR Compliance з урахуванням реальних процесів компанії.
Результат – комплект GDPR документації, адаптований під бізнес-модель, департаменти та процеси компанії.
Налаштування процесів отримання та управління згодами, видалення й зберігання даних, обробки запитів суб’єктів, взаємодії з підрядниками та реагування на інциденти. Працюємо безпосередньо з відповідальними командами.
Мета – забезпечити, щоб вимоги GDPR працювали в щоденній діяльності компанії, а не залишалися лише в документах.
Результат – оновлені бізнес-процеси, впроваджені процедури та практичні механізми виконання вимог GDPR.
Проведення практичного навчання для співробітників з урахуванням специфіки їхніх функцій. Пояснення нових правил роботи, відповідальності команд і типових ризикових ситуацій та відповідних дій.
Мета – навчити співробітників правильно працювати з персональними даними та застосовувати впроваджені процедури на практиці.
Результат – підготовлені команди, навчальні матеріали, задокументований тренінг та зрозумілі правила роботи з персональними даними.
Моніторинг змін законодавства та розвиток GDPR Compliance Program. Робота з новими продуктами й процесами, запитами суб’єктів даних, інцидентами та перевірками. Проведення планових перевірок департаментів
Мета – підтримувати відповідність GDPR в умовах постійних змін бізнесу, технологій та регуляторних вимог.
Результат – діюча GDPR Compliance Program із регулярним контролем, оновленням процесів та постійною підтримкою бізнесу.
 Пишемо про те, що практикуємо
Legal IT Group — це юридична компанія, яка спеціалізується на роботі з IT-бізнесом та інноваційними проєктами і надає юридична допомога у сферах GDPR, захисту персональних даних, IT-контрактів, IP та комплаєнсу для українських і міжнародних компаній.
Legal IT Group надає послуги з дотримання GDPR (ЄС) та CCPA (Каліфорнія) завдяки команді професіоналів із сертифікатами CIPP/E, CIPP/US, CIPM, CIPT, LLM, FIPP. Legal IT Group допомагає проводити GDPR аудит, створювати GDPR документи (Privacy Policy, RoPA, DPA,TIA, LIA, DPIA тощо), давати відповіді на запити користувачів (Data Subject Requests) та проводити GDPR тренінги для команди. Legal IT Group виступають як зовнішні DPO для міжнародних компаній з мільйонами даних користувачів.
Legal IT Group допомагає підготувати IT-контракти, гіг-контракти для резидентів Дія.Ciті, договір про розробку програмного забезпечення, ліцензійну угоду, Terms of Use, Terms of Service, Публічна оферта, угода користувача для сайту та застосунку, а також договір про конфіденційність (NDA), неконкуренцію (NCA) та трудова угода для команди. Legal IT Group кастомізує кожен договір під специфіку вашого бізнесу, забезпечує дотримання законодавчих вимог та захист інтересів компанії і команди.
Один з напрямів роботи Legal IT Group — реєстрація торговельної марки у США, ЄС, Великій Британії, Канаді, Австралії, Україні та інших юрисдикціях. Legal IT Group допомагає реєструвати торговельні марки, проводити IP-аудит компанії, забезпечувати захист авторських прав через процедури DMCA, надає консультації щодо доменних спорів за процедурою UDRP та представляє інтереси клієнтів у судових спорах щодо порушень авторських прав. Legal IT Group допомагає бізнесу захищати бренди та інтелектуальну власність у різних юрисдикціях.
Legal IT Group надає послуги адвокатів з авторські права, які вирішують спори щодо авторського права. Legal IT Group допомагає у підготовці та подання позову проти порушення авторського права, представляє інтереси клієнтів у суді та надає консультації щодо захисту авторських прав в судовому порядку. Legal IT Group має досвід у вирішенні спорів щодо авторських прав та забезпечує ефективний захист інтересів клієнтів.
Legal IT Group супроводжує бізнес у питаннях дотримання вимог AI Act, AI Privacy Policy та інших міжнародних стандартів у сфері штучного інтелекту. Команда юристів проводить AI аудит, розробляє внутрішні AI policy, Terms of use для B2B та B2C AI продуктів, проводить АІ комплаєнс тренінги, надає послуги IP-консалтингу та розробки документів для АІ-проєктів, допомагає інтегрувати принципи responsible AI у бізнес-процеси. Legal IT Group консультує технологічні компанії щодо прозорості алгоритмів, управління ризиками та відповідності AI governance framework.
Legal IT Group супроводжує компанії у питаннях кібербезпеки, регуляторної відповідності та управління кіберризиками. Допомагає з впровадженням вимог NIS2, DORA, Cyber Resilience Act (CRA), GDPR, HIPAA та інших міжнародних стандартів у сфері інформаційної безпеки. Legal IT Group проводить cybersecurity audit і gap assessment, розробляє політики та процедури з кібербезпеки, супроводжує реагування на інциденти та data breach, консультує щодо управління ризиками, безперервності бізнесу (business continuity), безпеки ланцюга постачання (supply chain security) та взаємодії з регуляторами.
Legal IT Group також проводить тренінги для менеджменту та співробітників, допомагає продуктовим і технологічним компаніям досягати відповідності вимогам для роботи на ринку ЄС.
Команда Legal IT Group працює як зі стартапами, так і з великими компаніями, на кшталт:
Аврора Мультимаркет — одна з найбільших українських мереж магазинів формату one dollar store.
YouControl — українська аналітична платформа для перевірки контрагентів, аналізу компаній, судових справ, санкційних списків та корпоративних зв’язків.
Нова пошта — найбільша приватна логістична компанія України, що надає послуги доставки в Україні та за кордоном.
MacPaw — українська продуктова ІТ-компанія, відома розробкою програм для macOS та iOS.
UKR.NET — одна з найбільших українських інтернет-компаній, що розвиває поштовий сервіс, новинний портал та інші цифрові сервіси.
Readdle — міжнародна продуктова ІТ-компанія українського походження, розробник популярних мобільних застосунків.
ZONE3000 — велика українська ІТ-компанія, що надає послуги розробки програмного забезпечення, технічної підтримки та розвитку цифрових продуктів для міжнародних клієнтів.
Юрія-Фарм — одна з провідних фармацевтичних компаній України, представлена на багатьох міжнародних ринках.
Snov.io — українська SaaS-платформа для автоматизації продажів, пошуку контактів потенційних клієнтів, email-маркетингу та управління лідами.
Вартість послуг Legal IT Group залежить від складності проєкту, обсягу робіт та залучених фахівців. Базова погодинна ставка становить від 120 євро за ефективну годину роботи юриста. Якщо проєктом особисто займається голова практики або керуючий партнер, ставка становить 200 євро за ефективну годину.